

Cybersecurity in Italia: oltre 2.000 eventi cyber nel primo semestre 2026
Le aziende devono prepararsi prima dell’attacco, non dopo
La sicurezza informatica resta una delle sfide più urgenti per le aziende italiane. Anche nei primi mesi del 2026, i dati confermano una realtà ormai difficile da ignorare: gli attacchi informatici non sono più un rischio remoto, ma una minaccia concreta per organizzazioni di ogni dimensione, dalla PMI alla grande impresa.
I numeri del primo semestre 2026
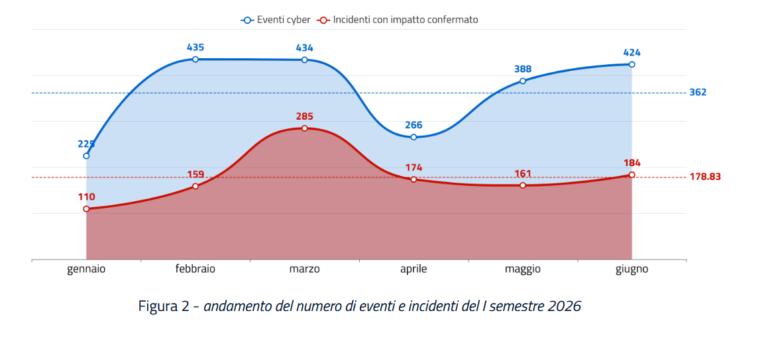
Secondo il monitoraggio dell’Agenzia per la Cybersicurezza Nazionale (ACN), nei primi sei mesi dell’anno sono stati gestiti 2.171 eventi cyber in Italia. Di questi, 1.072 hanno avuto un impatto confermato, trasformandosi in veri e propri incidenti informatici.
Un dato su cui vale la pena riflettere, soprattutto per le imprese che considerano ancora la cybersecurity un elemento secondario, o un investimento da fare solo dopo aver subito un attacco.
Più segnalazioni grazie alla NIS2, ma il rischio resta alto
Parte dell’aumento degli eventi rilevati è legato a una maggiore capacità di individuazione e segnalazione. Con l’entrata a regime della Direttiva NIS2, molte organizzazioni hanno iniziato a monitorare con più attenzione la propria esposizione al rischio e a comunicare gli eventi sospetti.
Nel primo semestre 2026 sono state raccolte 1.160 notifiche (953 obbligatorie e 207 volontarie), provenienti da 890 soggetti diversi.
Questo significa che oggi abbiamo una fotografia più precisa della situazione: incidenti che in passato potevano restare nascosti vengono ora identificati e analizzati. Ma una maggiore capacità di rilevazione non cambia il dato di fondo, i cybercriminali continuano a colpire ogni giorno aziende, enti pubblici e infrastrutture strategiche.
Le minacce più frequenti per le aziende
Gli attacchi informatici moderni non si basano più solo su tecniche complesse: spesso sfruttano errori, distrazioni o carenze organizzative.
Ransomware: quando i dati diventano un’arma I criminali bloccano l’accesso ai sistemi, rendono inutilizzabili i dati aziendali e minacciano la pubblicazione delle informazioni sottratte. Le conseguenze si traducono in interruzione dell’attività, perdita di dati critici, costi elevati di ripristino e danni reputazionali difficili da recuperare.
Phishing e furto di credenziali: molti attacchi partono da una semplice email. Le tecniche sono sempre più sofisticate, comunicazioni apparentemente legittime, richieste urgenti, imitazioni di fornitori o colleghi, al punto da convincere anche utenti esperti a fornire credenziali o cliccare su link dannosi. Il fattore umano resta uno degli anelli più deboli della catena di sicurezza.
Vulnerabilità e sistemi non protetti: software non aggiornati, configurazioni errate e infrastrutture prive di controlli adeguati sono porte d’ingresso perfette per gli aggressori. Spesso le aziende ne scoprono l’esistenza solo quando è già troppo tardi.
La domanda giusta non è “se”, ma “quanto siamo pronti”
Uno degli errori più comuni è pensare alla cybersecurity solo come a una questione tecnica, un antivirus, un firewall, uno strumento in più. In realtà richiede un approccio più ampio: conoscere il proprio livello di esposizione, individuare le vulnerabilità prima degli attaccanti e costruire una difesa su misura.
Per questo sono ormai imprescindibili:
Noi preveniamo prima di reagire
In uno scenario in cui gli attacchi cyber diventano sempre più frequenti e sofisticati, la prevenzione fa la differenza. Con i servizi di cybersecurity di Albedo, le aziende possono analizzare il proprio livello di sicurezza, individuare i punti deboli e adottare strategie di protezione realmente efficaci.
Perché aspettare che un attacco blocchi la tua attività, quando puoi conoscere oggi il livello di rischio della tua azienda?
Richiedi una cyber analisi gratuita e scopri quanto è davvero protetta la tua infrastruttura informatica.