

Gli hacker iniziano a preferire il Log-In
Secondo l’ultimo rapporto del Clusit sulla Cybercsicurezza in Italia e nel mondo nel 2026 i tempi cambiano e con loro anche gli obiettivi degli hacker.
In questo momento storico gli attacchi sono rivolti alla sottrazione delle credenziali di Log-in (come credenziali di accesso e elementi della carta di credito dell’utente ma anche a tutti quegli elementi che consentono l’accesso a servizi a nome del cliente) piuttosto che attaccare direttamente i sistemi di pagamento per sottrarre dati.
L’attacco per sottrarre credenziali è molto più semplice e viene effettuato con tecniche di phishing in tutte le varianti o molto spesso attraverso il social engineering, ovvero la manipolazione psicologica delle persone per indurle a compiere determinate azioni o a divulgare informazioni riservate.
Con le credenziali corrette dell’utente infatti si può accedere a servizi o solo realizzare alcuni passaggi per l’esecuzione di una transazione fraudolenta, avvalendosi di altre tecniche per i passi mancanti.
Dopo tutto, utilizzare credenziali corrette di un utente ha molte meno probabilità di essere identificato come un comportamento pericoloso.
Dagli incidenti informatici analizzati da IBM X-Force i canali d’attacco sono
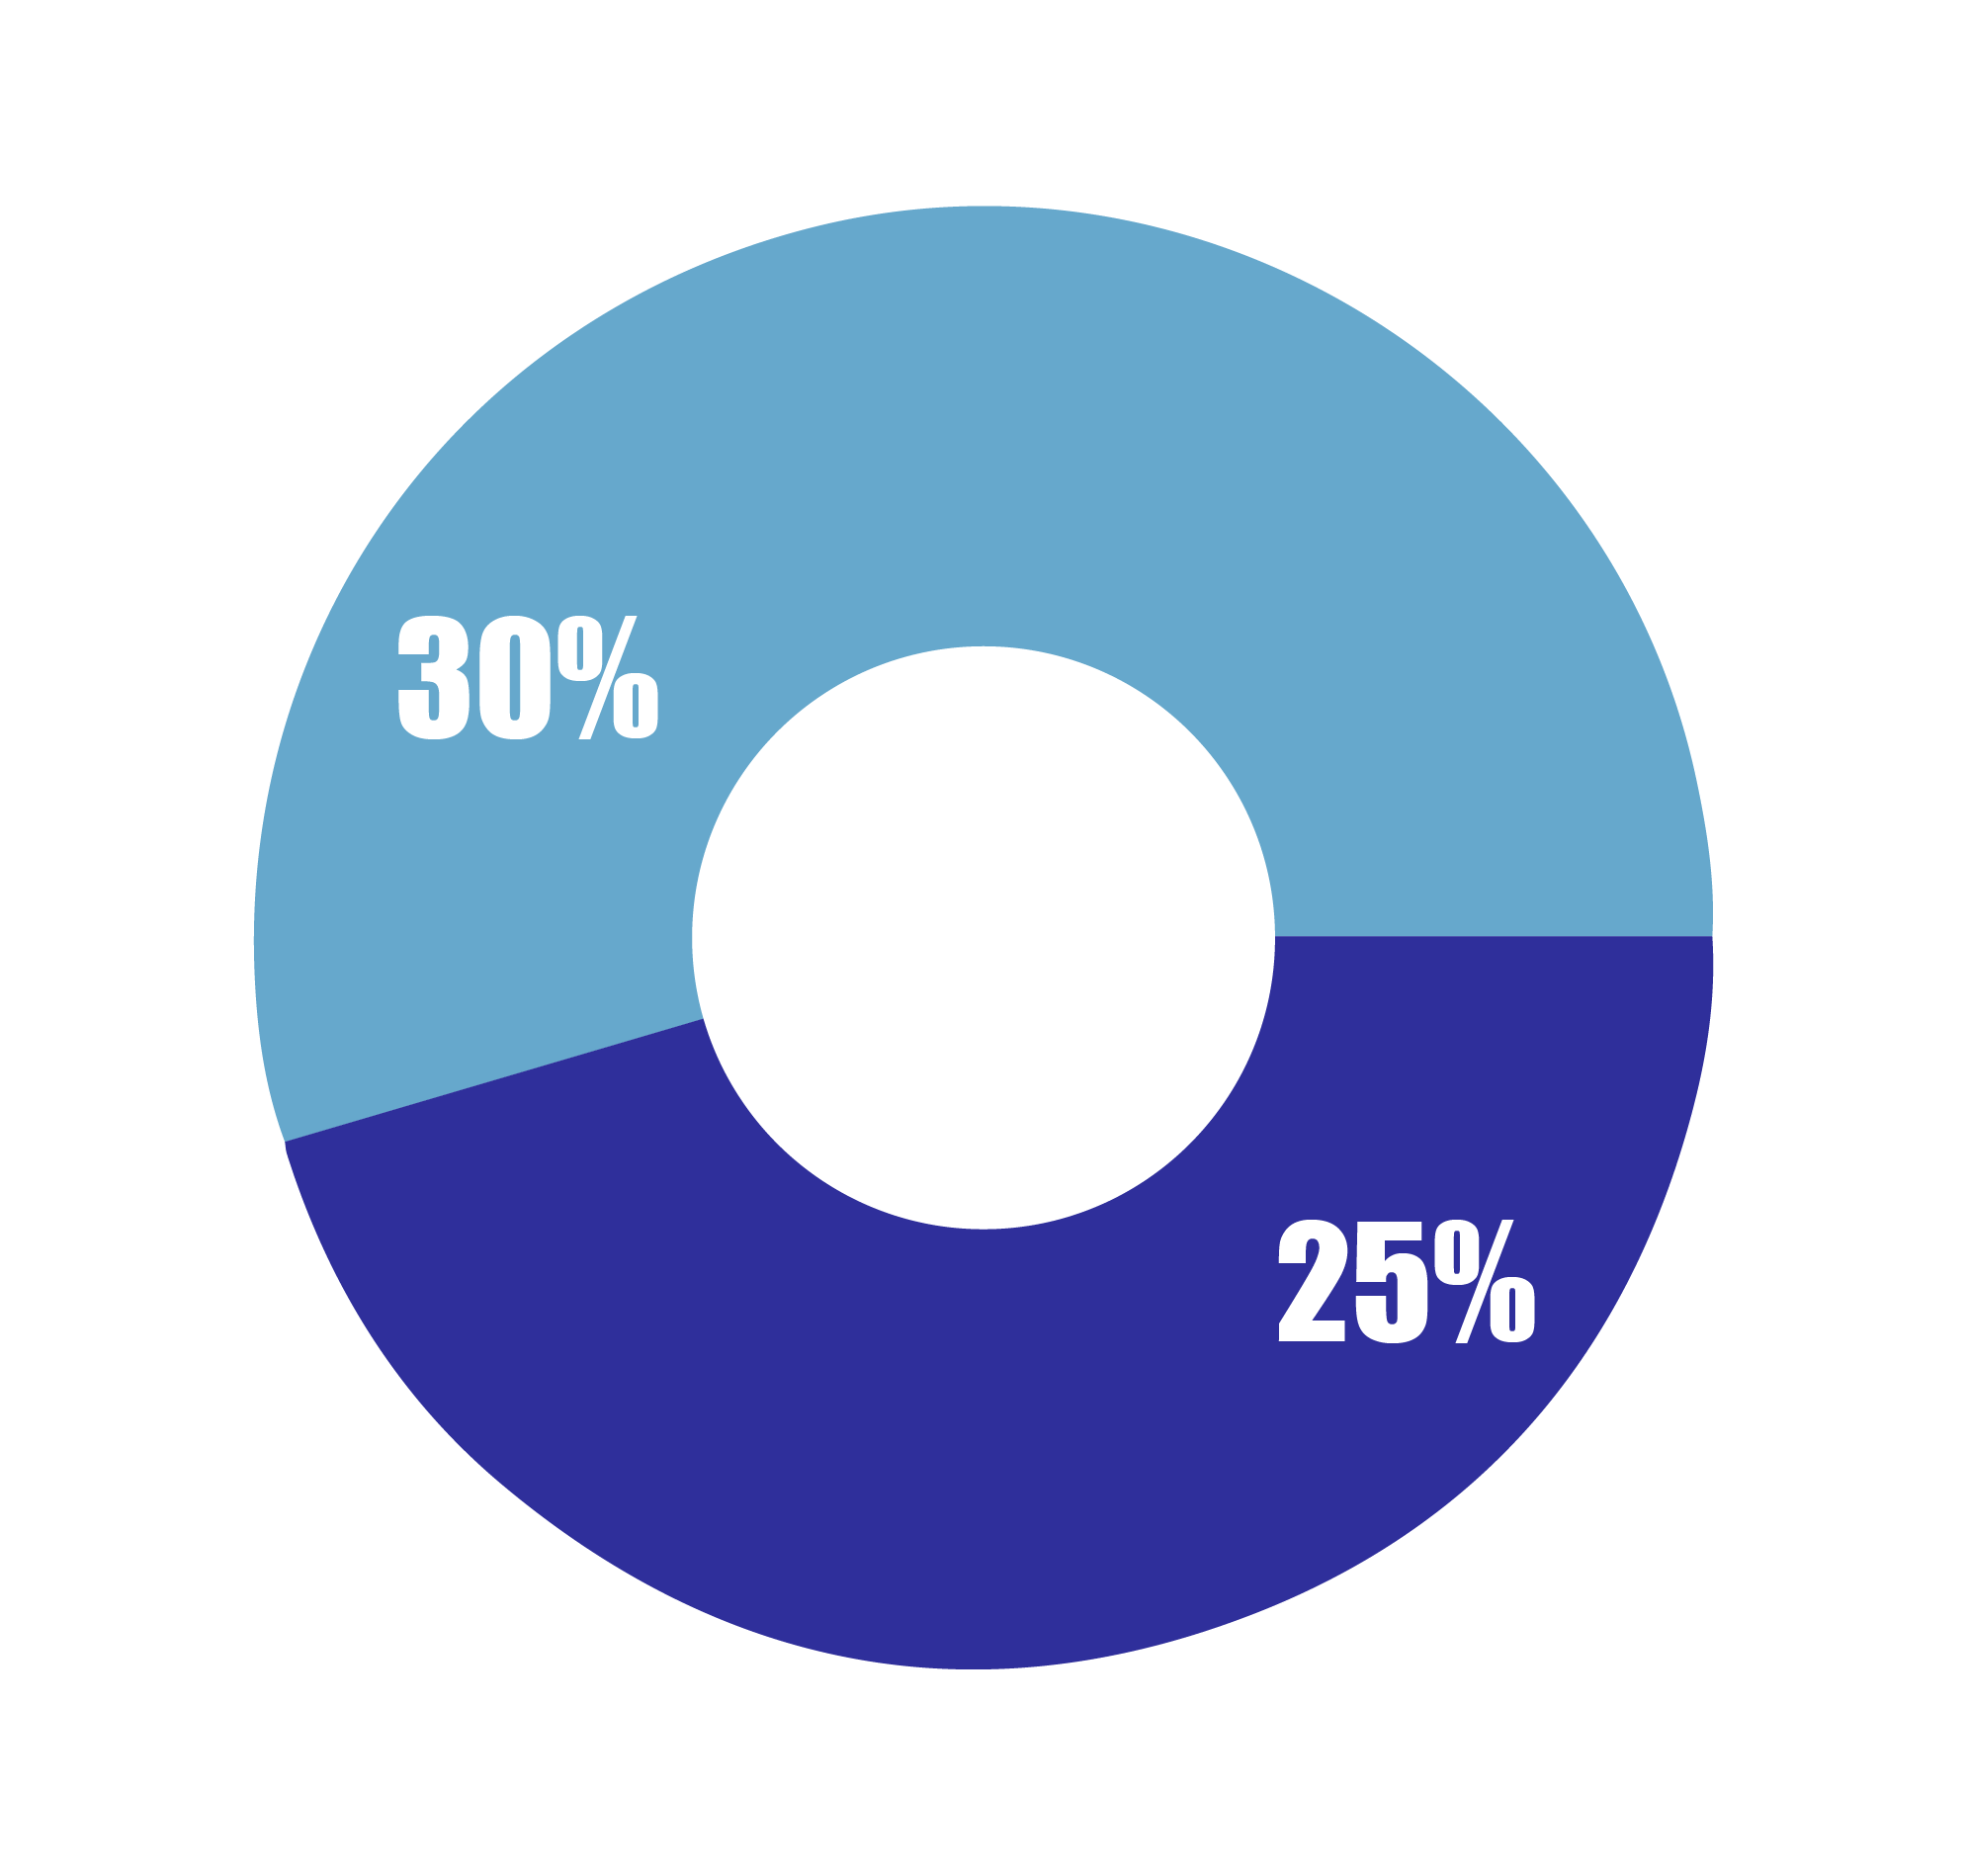
Poi, siccome la tendenza comune delle persone è di utilizzare sempre le stesse credenziali di autenticazione nelle varie piattaforme, gli hacker possono a loro volta ripetere la frode ai danni dello stesso utente.
Infine, è in notevole crescita l’utilizzo di InfoStealer.
Aspetta, faccio un passo indietro e ti spiego cos’è in InfoStealer: letteralmente “ladri di informazioni”, sono una categoria di spyware, rientrano nella categoria dei software malevoli (i cosiddetti Malware), progettati specificamente per esfiltrare dati sensibili dai dispositivi delle vittime senza il loro consenso, non mirano a nessun brand specifico ma puntato al furto di informazioni sensibili da riutilizzare poi in attacchi più strutturati.
Bene, gli InfoStealer avevano già avuto una crescita enorme nel 2023, un altro incremento nel 2024 e sempre nel 2024 si è assistito ad un altro fenomeno in crescita: la vendita di credenziali sul dark web. Questo testimonia una grossa domanda di acquisto di credenziali a scopo di truffa.
Quindi ricapitolando:
Sono in aumento gli attacchi per sottrarre credenziali: siano essi effettuati tramite phishing, social engineering e il più pericoloso Infostealer.
C’è un aumento della richeista di creedenziali sul darkweb per compiere frodi.
Le credenziali sono un’ottima occasione per compiere frodi a danno dell’utente perchè meno rilevabili dai sistemi di difesa in uso (antivirus, firewall etc.) in quanto di fatto loggarsi ad un sito non è di per se un comportamento sospettoso.
Perchè ti racconto tutto questo?
Per dirti che il semplice antivirus in uso non basta più.
Le minacce si evolvono e di conseguenza devi adottare provvedimenrti per salvaguardare i tuoi dati e difenderti dalle truffe.
Passare ad un antivirus più efficace può sembrare superfluo ma potrebbe salvare l’intera immagine della tua azienda o evitarti furti di denaro.
Puoi contare su di me per aumentare il livello di sicurezza della tua azienda grazie alla nostra soluzione di antivirus premium, più potente, sicuro e preparato a riconoscere anche le minacce più nascoste.
Contattaci per una consulenza, non aspettare che sia troppo tardi. Inizia a proteggerti subito.