

Cosa ci dice il rapporto sulla cybersicurezza di Clusit?
Il rapporto sulla cybersicurezza pubblicato da Clusit mette in evidenza un aumento significativo degli attacchi informatici, confrontando i dati del 2025 con quelli dei quattro anni precedenti.
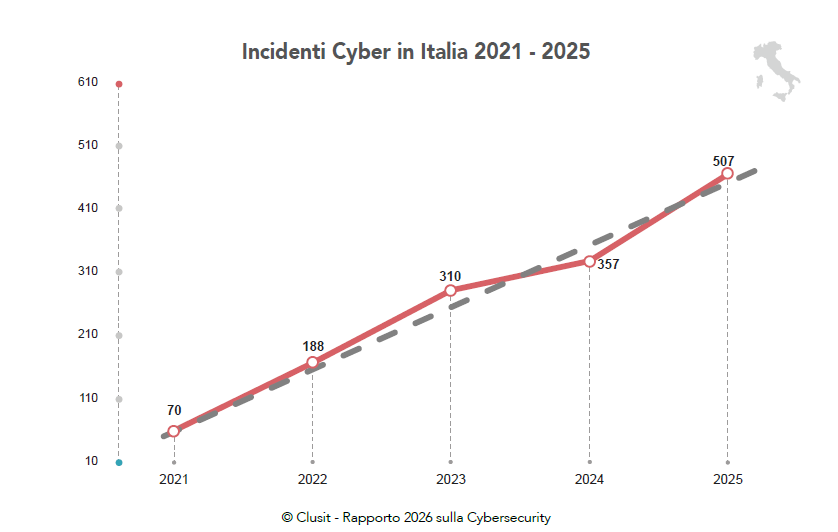
Negli ultimi cinque anni, la frequenza degli attacchi è cresciuta in modo costante e progressivo. In particolare, tra il 2024 e il 2025 si è registrato un incremento del 48,7%, mentre considerando l’intero periodo dal 2021 al 2025 l’aumento complessivo arriva al 256%. Si tratta quindi di una crescita molto marcata, che conferma un trend ormai consolidato.
Oltre alla quantità, è aumentata anche la gravità media degli attacchi. I danni e le conseguenze derivanti dagli incidenti informatici sono cresciuti del 9% rispetto al 2024. Proprio per rappresentare meglio questa evoluzione, è stata modificata la classificazione degli incidenti: le categorie “low” e “medium” sono state unite in una nuova categoria chiamata “medium-low”, mentre è stata introdotta una nuova categoria, “critical”, per indicare gli attacchi più gravi.
Nel 2025, gli incidenti classificati come “high” e “critical” rappresentano circa l’84% del totale, in aumento rispetto al 79% dell’anno precedente. Tuttavia, è importante sottolineare che, in proporzione, gli incidenti “critical” sono leggermente diminuiti, mentre sono aumentati quelli “high”. Parallelamente, la categoria “medium-low” è scesa dal 22% al 13%. Questo dato non va necessariamente interpretato in modo positivo: potrebbe infatti indicare non una diminuzione degli attacchi minori, ma piuttosto una loro evoluzione verso forme più gravi.
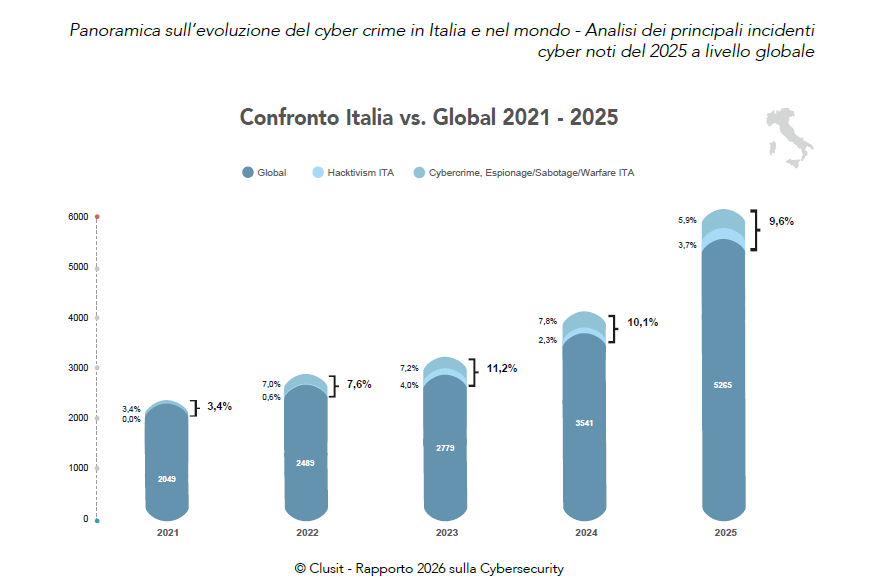
Il rapporto analizza complessivamente 1432 incidenti noti tra il 2021 e il 2025, di cui ben 507 registrati solo nell’ultimo anno. Negli anni precedenti si era già osservata una crescita graduale: si è passati da circa 310 incidenti nel 2023 a 357 nel 2024, con un aumento del 15%. Nel 2025, però, si verifica un’accelerazione più evidente, con una crescita del 42%, segno di una nuova e significativa impennata. Questo incremento è rilevante, anche se leggermente inferiore rispetto al trend globale, che supera il 48%.
Cosa succede in Italia
Per quanto riguarda l’Italia, gli incidenti informatici sono causati principalmente da due categorie di attaccanti: cybercriminali e hacktivist. Solo una piccola percentuale (circa lo 0,4%) è riconducibile ad attività di spionaggio o sabotaggio, mentre non si registrano casi legati alla cosiddetta guerra dell’informazione.
Il cybercrime resta la principale causa degli attacchi, rappresentando circa il 61% del totale. Tuttavia, questa percentuale è in calo rispetto al 78% del 2024, pur in presenza di un aumento in valore assoluto degli attacchi. Il dato si riallinea più o meno a quello del 2023 (64%) e risulta comunque inferiore alla media globale, dove il cybercrime rappresenta circa l’89% degli incidenti.
Gli attacchi di tipo hacktivism, invece, hanno registrato una crescita molto significativa: costituiscono circa il 38,7% del totale e sono aumentati in modo marcato rispetto all’anno precedente. Si tratta principalmente di attacchi legati a motivazioni politiche o a tensioni e conflitti internazionali, anche se spesso è difficile attribuirne con certezza la responsabilità.
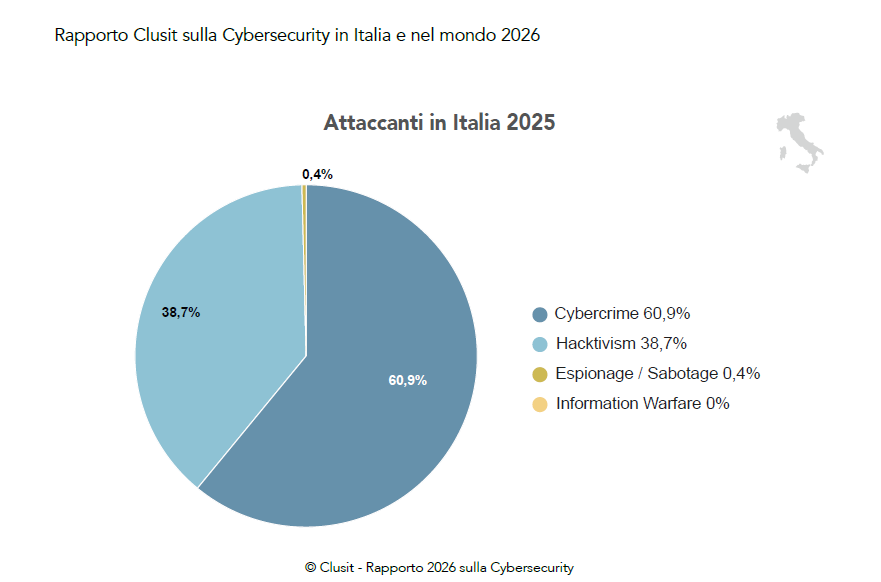
Entrando nel dettaglio, il cybercrime passa da 277 casi nel 2024 a 309 nel 2025, con una crescita relativamente contenuta dell’11,5%. Al contrario, gli attacchi hacktivist crescono in modo molto più rapido, passando da 80 a 196 casi, con un incremento del 145%.
L’Italia risulta quindi particolarmente esposta a questo tipo di attacchi. Anche se spesso gli attacchi hacktivist non causano danni gravi e hanno soprattutto un valore dimostrativo o simbolico, riescono comunque a colpire obiettivi visibili e ad attirare grande attenzione mediatica. Per questo motivo, l’impatto principale nel contesto italiano è spesso più reputazionale che economico o operativo.
Infine, anche nel 2025 emerge una differenza significativa tra l’Italia e il resto del mondo per quanto riguarda la distribuzione della gravità degli incidenti. Nel nostro Paese, gli incidenti “high” sono meno frequenti (circa il 39% contro il 56% globale), e quelli “critical” sono decisamente inferiori (7,7% contro il 28%).
Al contrario, in Italia risultano molto più numerosi gli incidenti meno gravi (“medium-low”), che superano il 50%, mentre a livello globale rappresentano solo il 13%. Anche gli incidenti classificati come “extreme” sono rari in Italia (meno dell’1%), rispetto a una media globale del 3%.
Nel complesso, il quadro evidenzia un aumento sia quantitativo sia qualitativo degli attacchi informatici, con caratteristiche specifiche nel contesto italiano, dove assumono particolare rilevanza le dinamiche legate all’hacktivism e all’impatto reputazionale degli incidenti.
Tu proteggi la tua azienda da tutte queste minacce?
Subire un attacco informatico ormai è più comune di quel che si pensa, chiamaci e prenota un Cyber Analisi Gratuita per la tua azienda!