

Ransomware: solo un attacco su nove viene reso pubblico. Quanto è realmente esposta la tua azienda?
Abbiamo analizzato l’ultimo report di BLACKFOG, un’azienda di cybersecurity specializzata nella prevenzione del ransomware e nella protezione della privacy dei dati. Utilizza un approccio basato sull’analisi comportamentale per bloccare l’esfiltrazione dei dati e prevenire le minacce prima che si verifichino.
Il report prende in considerazione i dati del primo trimestre 2026, ma andiamo a vedere cosa ci dice.
Quando si parla di ransomware, i casi riportati dai media rappresentano solo la parte visibile del problema. Dietro ogni attacco che diventa di dominio pubblico ce ne sono molti altri che non vengono mai comunicati, spesso per motivi reputazionali, economici o legali.
I dati relativi al primo trimestre dell’anno mostrano una realtà ben diversa da quella percepita: solo un attacco ransomware su nove viene reso pubblico. Questo significa che il livello di esposizione delle aziende è molto più elevato di quanto suggeriscano le statistiche ufficiali e che il rischio di essere colpiti rimane concreto, indipendentemente dal settore o dalle dimensioni dell’organizzazione.
Una minaccia che non rallenta
Nel trimestre sono stati rilevati complessivamente oltre 2.400 attacchi ransomware, suddivisi tra:
264 attacchi pubblicamente divulgati, in calo del 15% rispetto allo stesso periodo dell’anno precedente;
2.160 attacchi non divulgati, in aumento del 2%.
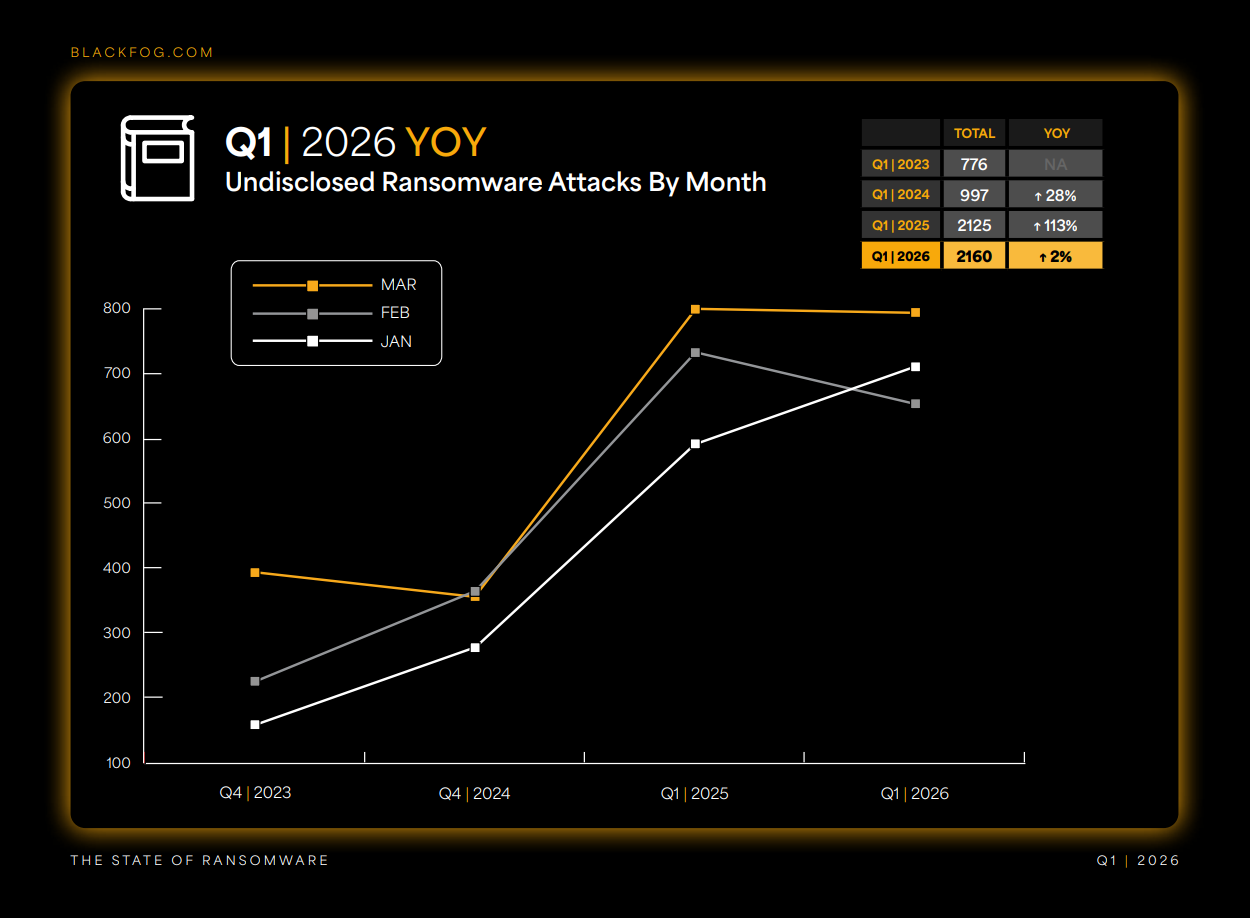
Immagine presa dal report di BLACKFOG.COM
Se il numero degli incidenti pubblici può sembrare incoraggiante, quello degli attacchi non dichiarati racconta una storia diversa: i gruppi ransomware continuano a operare con continuità, adattando rapidamente le proprie tecniche e scegliendo con attenzione le vittime.
Per questo motivo, oggi non è più sufficiente chiedersi “se” un’organizzazione verrà presa di mira, ma quanto sia preparata a prevenire, rilevare e gestire un eventuale attacco.
I settori più colpiti
Le organizzazioni prese di mira appartengono ai comparti più diversi, ma alcune categorie risultano particolarmente esposte.
Tra gli attacchi pubblici troviamo:
Negli attacchi non divulgati emergono invece:
I cybercriminali colpiscono realtà che non possono permettersi lunghi periodi di fermo operativo e che custodiscono dati di valore.
Un ecosistema criminale sempre più organizzato
Il ransomware continua a evolversi attraverso decine di gruppi specializzati.
Complessivamente sono stati identificati 79 gruppi ransomware, mentre il 38% degli attacchi pubblici non è stato attribuito ad alcuna organizzazione criminale nota.
Questo dato evidenzia quanto il panorama delle minacce sia dinamico e quanto sia importante disporre di strumenti di monitoraggio aggiornati e di un’attività di intelligence sulle minacce capace di individuare tempestivamente nuove campagne di attacco.
Il ransomware non conosce confini
Gli Stati Uniti continuano a rappresentare il principale bersaglio, ma gli attacchi coinvolgono ormai aziende in ogni parte del mondo.
Tra i Paesi maggiormente interessati figurano:
Anche nazioni con un numero ridotto di imprese, come Andorra, Mauritius, Panama e Namibia, hanno registrato incidenti, dimostrando come nessun mercato possa considerarsi realmente al sicuro.
Ma qual è il vero obiettivo?
Se in passato il ransomware puntava principalmente a bloccare l’operatività delle aziende, oggi l’obiettivo principale sono i dati.
Nel 96% degli attacchi pubblicamente noti è stata rilevata anche l’esfiltrazione delle informazioni.
La cosiddetta doppia estorsione è ormai la norma:
Questo significa che il semplice backup, pur rimanendo fondamentale, non è più sufficiente a mitigare completamente il rischio.
Dalla prevenzione alla risposta: la cybersecurity deve essere continua
I dati confermano che il ransomware non è una minaccia occasionale, ma un fenomeno strutturato e in continua evoluzione. Aspettare che si verifichi un incidente significa spesso intervenire quando il danno è già stato fatto.
Per questo motivo le organizzazioni dovrebbero adottare un approccio basato su:
Investire nella prevenzione non significa soltanto ridurre il rischio di un attacco, ma anche limitarne l’impatto economico, operativo e reputazionale.
In un contesto in cui la maggior parte degli incidenti rimane invisibile e le tecniche degli attaccanti evolvono rapidamente, affidarsi a un partner specializzato in cybersecurity rappresenta un elemento strategico per proteggere il business, garantire la continuità operativa e affrontare le minacce con strumenti, competenze e processi adeguati.
Aspettare che un attacco si verifichi è una strategia che nessuna organizzazione può più permettersi. Valutare il proprio livello di esposizione, individuare le vulnerabilità e adottare misure di protezione efficaci sono il primo passo per ridurre il rischio.
Se vuoi capire quanto la tua infrastruttura sia realmente preparata ad affrontare le minacce ransomware, il nostro team di esperti è a tua disposizione per analizzare il tuo livello di sicurezza e supportarti nell’implementazione delle soluzioni più adatte alle esigenze della tua azienda.
Contattaci per una consulenza e scopri come rafforzare la tua strategia di cybersecurity.