

Ransomware Q2 2026: oltre 2.300 attacchi in tre mesi e il vero obiettivo diventano i dati aziendali
Il ransomware continua a evolversi e a rappresentare una delle minacce più concrete per aziende e organizzazioni di tutto il mondo.
Secondo il Q2 2026 Ransomware Trends Report di BlackFog, BLACKFOG, (un’azienda di cybersecurity specializzata nella prevenzione del ransomware e nella protezione della privacy dei dati. Utilizza un approccio basato sull’analisi comportamentale per bloccare l’esfiltrazione dei dati e prevenire le minacce prima che si verifichino), il secondo trimestre dell’anno ha confermato un cambiamento ormai evidente: gli attacchi non si basano più solamente sul blocco dei sistemi, ma sempre più spesso sul furto e sulla successiva estorsione dei dati aziendali.
A prima vista i numeri potrebbero sembrare stabili: tra aprile e giugno 2026 sono stati infatti registrati 306 attacchi ransomware pubblicamente divulgati, esattamente lo stesso numero del secondo trimestre del 2025.
Ma questo dato racconta solo una parte della realtà.
Attraverso il monitoraggio dei siti utilizzati dai gruppi ransomware per pubblicare i dati rubati alle vittime (i cosiddetti leak site), BlackFog ha individuato 2.027 attacchi ransomware non divulgati.
In pratica, per ogni attacco diventato pubblico, più di sei incidenti sono rimasti nascosti.
Oltre 2.300 attacchi ransomware nel secondo trimestre 2026
Gli attacchi pubblicamente dichiarati sono rimasti costanti durante tutto il trimestre:
La situazione cambia osservando invece gli attacchi non divulgati, che hanno raggiunto numeri molto più elevati:
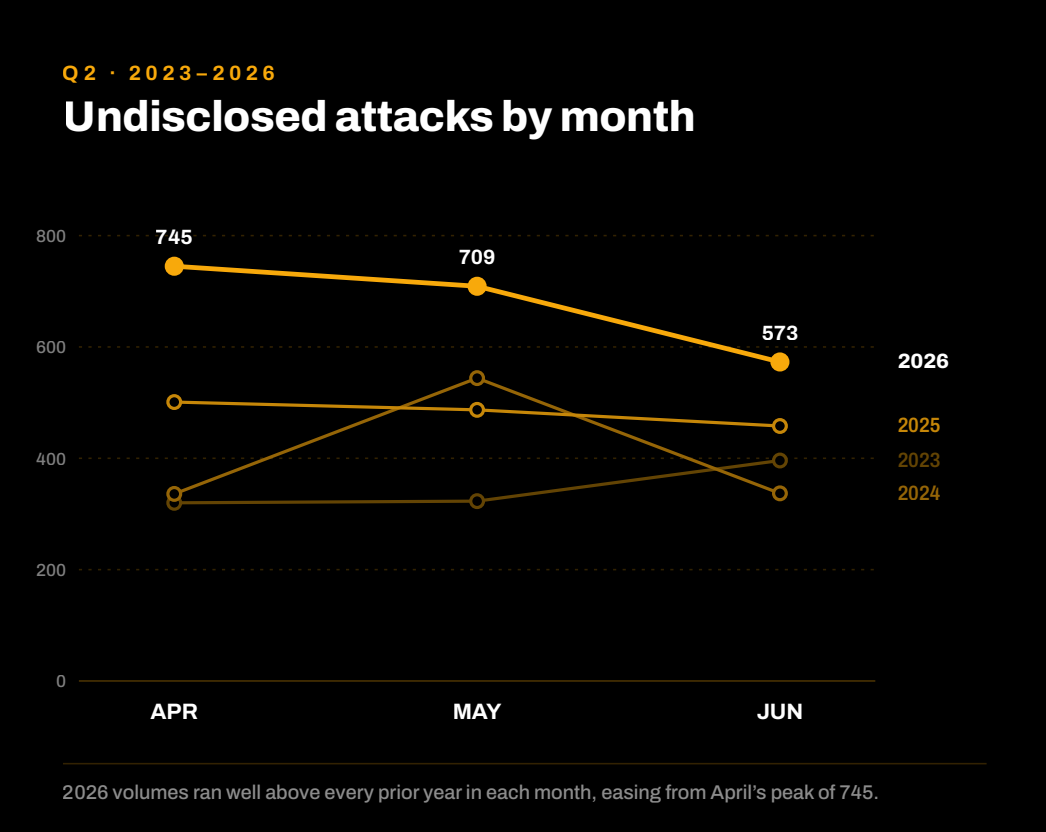
Immagine presa dal report di BLACKFOG.COM
Il totale di 2.027 attacchi non divulgati rappresenta un aumento del 40% rispetto al Q2 2025, quando erano stati rilevati 1.446 episodi.
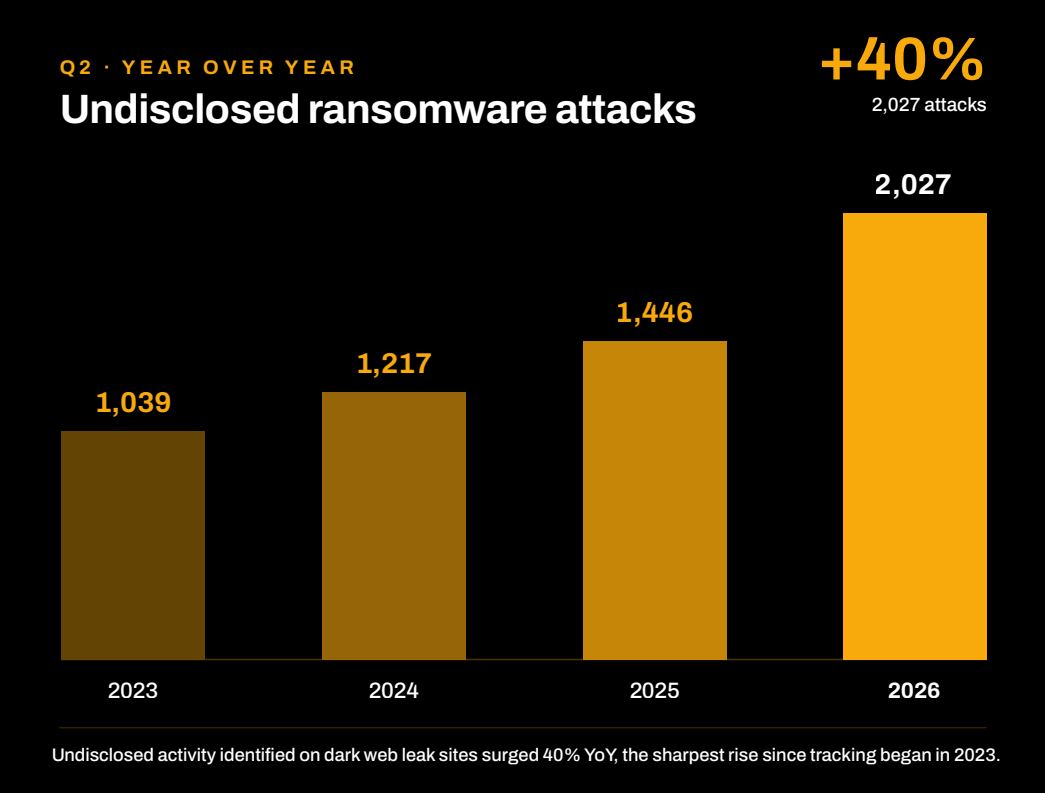
Immagine presa dal report di BLACKFOG.COM
Questo divario dimostra come le statistiche pubbliche siano solo una parte del fenomeno ransomware: molti incidenti vengono scoperti solo attraverso il monitoraggio delle attività dei gruppi criminali.
Il ransomware moderno punta al furto dei dati
Uno degli aspetti più importanti emersi dal report riguarda il ruolo dell’esfiltrazione delle informazioni.
BlackFog ha rilevato che nel 97% degli attacchi ransomware pubblicamente divulgati è stato confermato anche il furto dei dati, raggiungendo il livello più alto mai registrato.
Questo dato evidenzia un cambiamento fondamentale nella strategia degli aggressori.
In passato il ransomware era principalmente associato alla cifratura dei file e al blocco dei sistemi aziendali.
Oggi, invece, i criminali informatici puntano soprattutto a sottrarre informazioni sensibili per utilizzarle come leva di ricatto.
Anche quando un’azienda riesce a ripristinare rapidamente i propri sistemi grazie ai backup, rimane il rischio che i dati rubati vengano pubblicati online o utilizzati per ulteriori attività fraudolente.
Le conseguenze possono includere:
I settori più colpiti dal ransomware
Analizzando gli attacchi pubblicamente dichiarati, il settore sanitario si conferma quello maggiormente preso di mira, con 81 incidenti pari al 26% del totale, seguito dai Servizi, con 45 attacchi pari al 15% e la Pubblica amministrazione, con 30 attacchi, pari al 10%.
La forte presenza della sanità nelle statistiche è legata anche agli obblighi normativi che impongono una maggiore trasparenza nella comunicazione delle violazioni.
Osservando invece gli attacchi non divulgati emerge uno scenario diverso. In questo caso il settore più colpito è quello dei servizi, seguito dal quello manifatturiero:
Tecnologia, sanità, costruzioni, finanza e retail completano il quadro, dimostrando che il ransomware può colpire qualsiasi organizzazione che gestisca dati di valore.
Un ecosistema ransomware sempre più frammentato
Il panorama delle minacce informatiche continua a diventare più complesso anche a causa della continua nascita di nuovi gruppi ransomware.
Nel secondo trimestre del 2026 BlackFog ha identificato:
Tra i gruppi più attivi troviamo:
Anche negli attacchi pubblicamente attribuiti si registra una forte frammentazione. Il gruppo Shiny Hunters ha guidato la classifica con 28 incidenti, seguito da Qilin (19), INC (13) e Safepay (11).
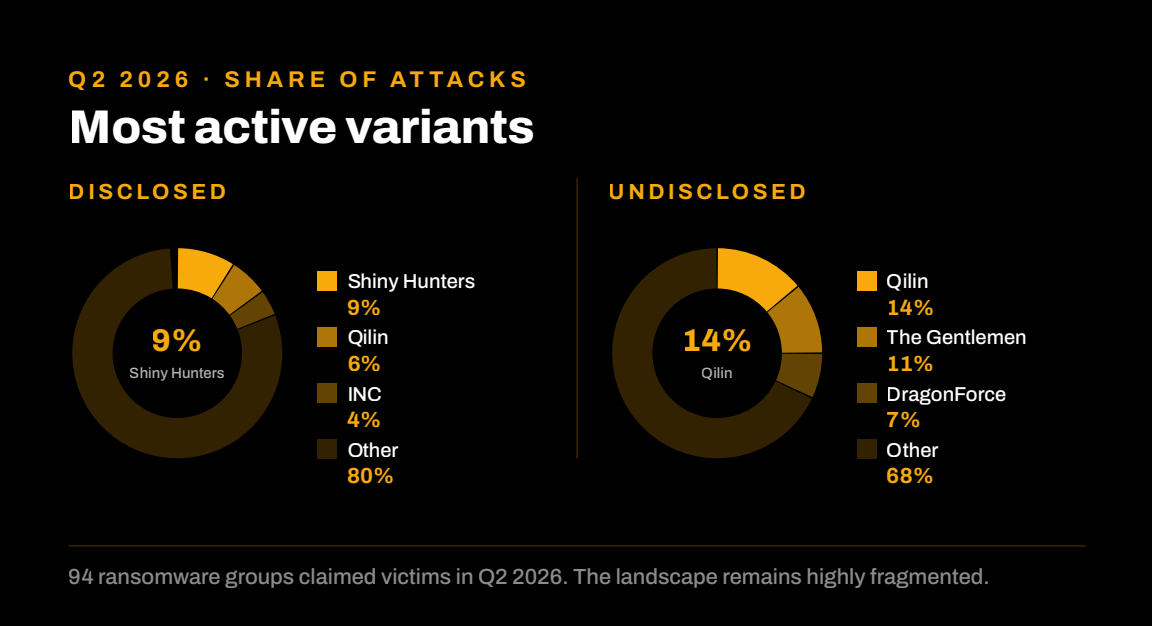
Immagine presa dal report di BLACKFOG.COM
La continua comparsa di nuove gang dimostra che il ransomware è diventato un ecosistema criminale resiliente: anche quando alcuni gruppi vengono fermati, altri sono pronti a sostituirli.
La prevenzione diventa la vera priorità
Il messaggio principale del report BlackFog è chiaro: recuperare dopo un attacco non è più sufficiente.
Il ransomware moderno non mira soltanto a bloccare un’azienda, ma a impossessarsi delle sue informazioni e trasformarle in uno strumento di pressione.
Con la crescita di piattaforme cloud, servizi SaaS, strumenti di intelligenza artificiale e ambienti digitali sempre più connessi, la superficie di attacco continua ad ampliarsi.
Per questo motivo le aziende devono adottare strategie di sicurezza capaci di prevenire il furto dei dati, attraverso:
Il report BlackFog conferma una realtà ormai evidente: il ransomware non è più soltanto un problema di disponibilità dei sistemi, ma soprattutto di protezione dei dati aziendali.
Molte aziende scoprono di avere vulnerabilità solo quando è ormai troppo tardi, cioè dopo un attacco, una richiesta di riscatto o la pubblicazione delle proprie informazioni sui siti dei gruppi criminali.
La buona notizia è che questo scenario può essere prevenuto. Individuare per tempo le criticità dell’infrastruttura informatica, verificare il livello di protezione dei dati e adottare misure di sicurezza adeguate permette di ridurre drasticamente il rischio di diventare la prossima vittima.
Se vuoi capire quanto la tua azienda sia realmente esposta alle minacce ransomware, per questo mettiamo a disposizione una Cyber Analisi gratuita, una valutazione che consente di individuare le principali vulnerabilità e ricevere indicazioni concrete per migliorare il livello di sicurezza della tua infrastruttura.
Contattaci per prenotare la tua Cyber Analisi gratuita e proteggere il patrimonio più importante della tua azienda: i tuoi dati.