

Tutti i requisiti per stipulare un’assicurazione cyber.
Negli ultimi anni, gli attacchi informatici non sono più un’eventualità rara, ma un rischio concreto per qualsiasi azienda, indipendentemente dalle dimensioni. Un ransomware, una violazione dei dati o un blocco dei sistemi possono fermare l’operatività per giorni (con perdite economiche, danni reputazionali e possibili sanzioni).
L’assicurazione informatica nasce proprio per questo: non evita l’attacco e non recupera i dati, ma protegge l’azienda dal punto di vista economico.
È un approccio popolare per la riduzione del rischio, il 48% delle organizzazioni è assicurato (le più grandi tipicamente), il 14% prevede di stipularla entro un anno e ben il 38% non ha intenzione di fare nulla o addirittura non ci ha mai pensato.
Copre costi come l’interruzione dell’attività, le spese legali, il ripristino dei sistemi o la gestione della crisi.
Il problema è che non tutte le aziende possono assicurarsi subito.
Quello che spesso non viene detto è che una polizza cyber è efficace solo se l’azienda rispetta determinati requisiti di sicurezza.
Infatti le compagnie assicurative negli ultimi anni hanno alzato gli standard, soprattutto su aspetti come:
Stipulare una polizza senza questi requisiti potrebbe portare ad avere premi più elevati, coperture limitate o addirittura nel peggiore dei casi, il risarcimento non riconosciuto.
Avere un assicurazione con un premio basso e che non richiede tutti i requisiti elencati qui sotto, può sembrare conveniente, ma in realtà non ti protegge da nulla.
Ma andiamo a esaminare i vari requisiti che sarebbe opportuno avere prima di stipulare una polizza:
Security Information and Event Management (SIEM)
Un sistema SIEM (Security Information and Event Management) è come una centrale di controllo della sicurezza informatica per un’azienda.
In azienda ci sono tanti punti dell’infrastruttura informatica dove possono verificarsi eventi potenzialmente pericolosi: computer, server, applicazioni, firewall…
Ognuno di questi genera degli eventi (login, errori, accessi sospetti, ecc…)
Il SIEM ha 3 compiti principali
Facciamo un esempio
Prova ad immaginare qualcuno che fa 50 tentativi di accesso inserendo una password per entrare nel tuo account. Riesce ad entrare ed inizia a scaricare tanti dati.
Tu probabilmente non te ne accorgeresti, ma il SIEM collega tutti questi passaggi e segnala all’Amministratore di Sistema che sta succedendo qualcosa di pericoloso all’infrastruttura informatica aziendale.
In breve il SIEM è paragonabile ad avere un sistema di videosorveglianza: telecamere e sensori, che sarebbero evidenziano degli eventi e una sala di controllo che monitora h24 cosa succede.
Privileged Access Management (PAM)
Il PAM (Privileged Access Management) serve a controllare e gestire gli accessi dentro un’azienda.
Non tutti gli utenti sono uguali, un normale utente può leggere le email, mentre un amministratore può cancellare file o accedere dati sensibili.
Facciamo un esempio:
Immagina la tua azienda come un edificio. Tutti hanno un badge per entrare, ma solo pochi hanno quello che gli permette di entrare nelle stanze che contengono dati sensibili.
Il PAM è proprio il sistema che decide chi può utilizzare quelle chiavi. Le da in uso quando servono, controlla come vengono usate e registra il tutto al fini di controllo.
In pratica un sistema PAM:
È molto importante perché se qualcuno di non autorizzato dovesse ottenere un accesso privilegiato, potrebbe causare danni enormi, spesso senza essere notato.
Il PAM riduce questo rischio, controllando tutto.
Corsi di cybersecurity per gli utenti aziendali.
I corsi di cybersecurity per gli utenti aziendali servono per aumentare le conoscenze dei tuoi dipendenti così da non commettere errori quando utilizzano il computer, le email e internet in orario lavorativo.
Purtroppo le statistiche dicono che una buona parte degli incidenti informatici non parte ha hacker professionisti, ma da errori umani.
Facciamo un esempio:
Arriva un email che dice: “Ciao sono dell’ufficio tecnico. Clicca qui e inserisci la password”
Se il tuo dipendente clicca e inserisce le sue credenziali, ha appena abboccato ad un tentativo di phishing da parte di un truffatore, mettendo a rischio i dati aziendali.
La formazione serve proprio a diminuire questo rischio.
Con adeguata formazione si impara a:
È l’equivalente di avere un negozio, mettere allarmi e telecamere ma lasciare la porta spalancata: diventa tutto inutile.
I corsi servono per insegnare ai dipendenti a non “lasciare la porta aperta”.
Perché anche con sistemi avanzati come SIEM o PAM, l’errore umano è comunque un rischio concreto: le persone formate e consapevoli dei potenziali pericolo sono la prima difesa per la sicurezza informatica.
Identity & Access Management (IAM)
È il sistema che gestisce che sei e cosa puoi fare dentro l’azienda.
Facciamo un esempio:
Immagina un’azienda come un grande edificio, quando entri vieni identificato e ti viene dato un badge che, in base al tuo livello ti fa accedere solo a determinate aree.
L’IAM è il sistema che crea il tuo badge, decide se puoi entrare, aggiorna i permessi se cambi ruolo e disattiva il tuo utente quando lasci l’azienda.
In pratica l’IAM:
L’IAM è importante perché senza di esso gli utenti avrebbero accessi inutili, gli ex dipendenti potrebbero ancora accedere ai sistemi e tutto sarebbe più caotico e pericoloso.
Sistema di Gestione delle Patch
La gestione delle patch è quell’attività di aggiornamento dei sistemi operativi, degli applicativi e dispositivi hardware con lo scopo di correggere problemi e/o falle di sicurezza.
Facciamo un esempio:
Un programma, un sistema operativo o un app, ha un problema di sicurezza noto. Questo problema se scoperto da hacker può rappresentare un problema di sicurezza. Viene rilasciato un aggiornamento che corregge questo problema.
In questo caso, se l’aggiornamento viene effettuato subito il problema viene risolto. Se non lo fa si resta esposti alla minaccia.
È come se in casa tua ci fosse una finestra rotta: qualche malintenzionato potrebbe entrare.
Riparare quella finestra è l’equivalente di mettere una patch ad un software. Se non lo fai la casa resta vulnerabile.
La gestione delle patch non è una banale attività di aggiornamento ma:
La gestione delle patch è essenziale perché molti attacchi sfruttano problemi già noti e per cui esistono già delle patch che se non vengono installate lasciano i sistemi esposti e vulnerabili.
Autenticazione a più fattori (MFA – Multi-Factor Authentication)
Autenticazione a più fattori (MFA – Multi-Factor Authentication)
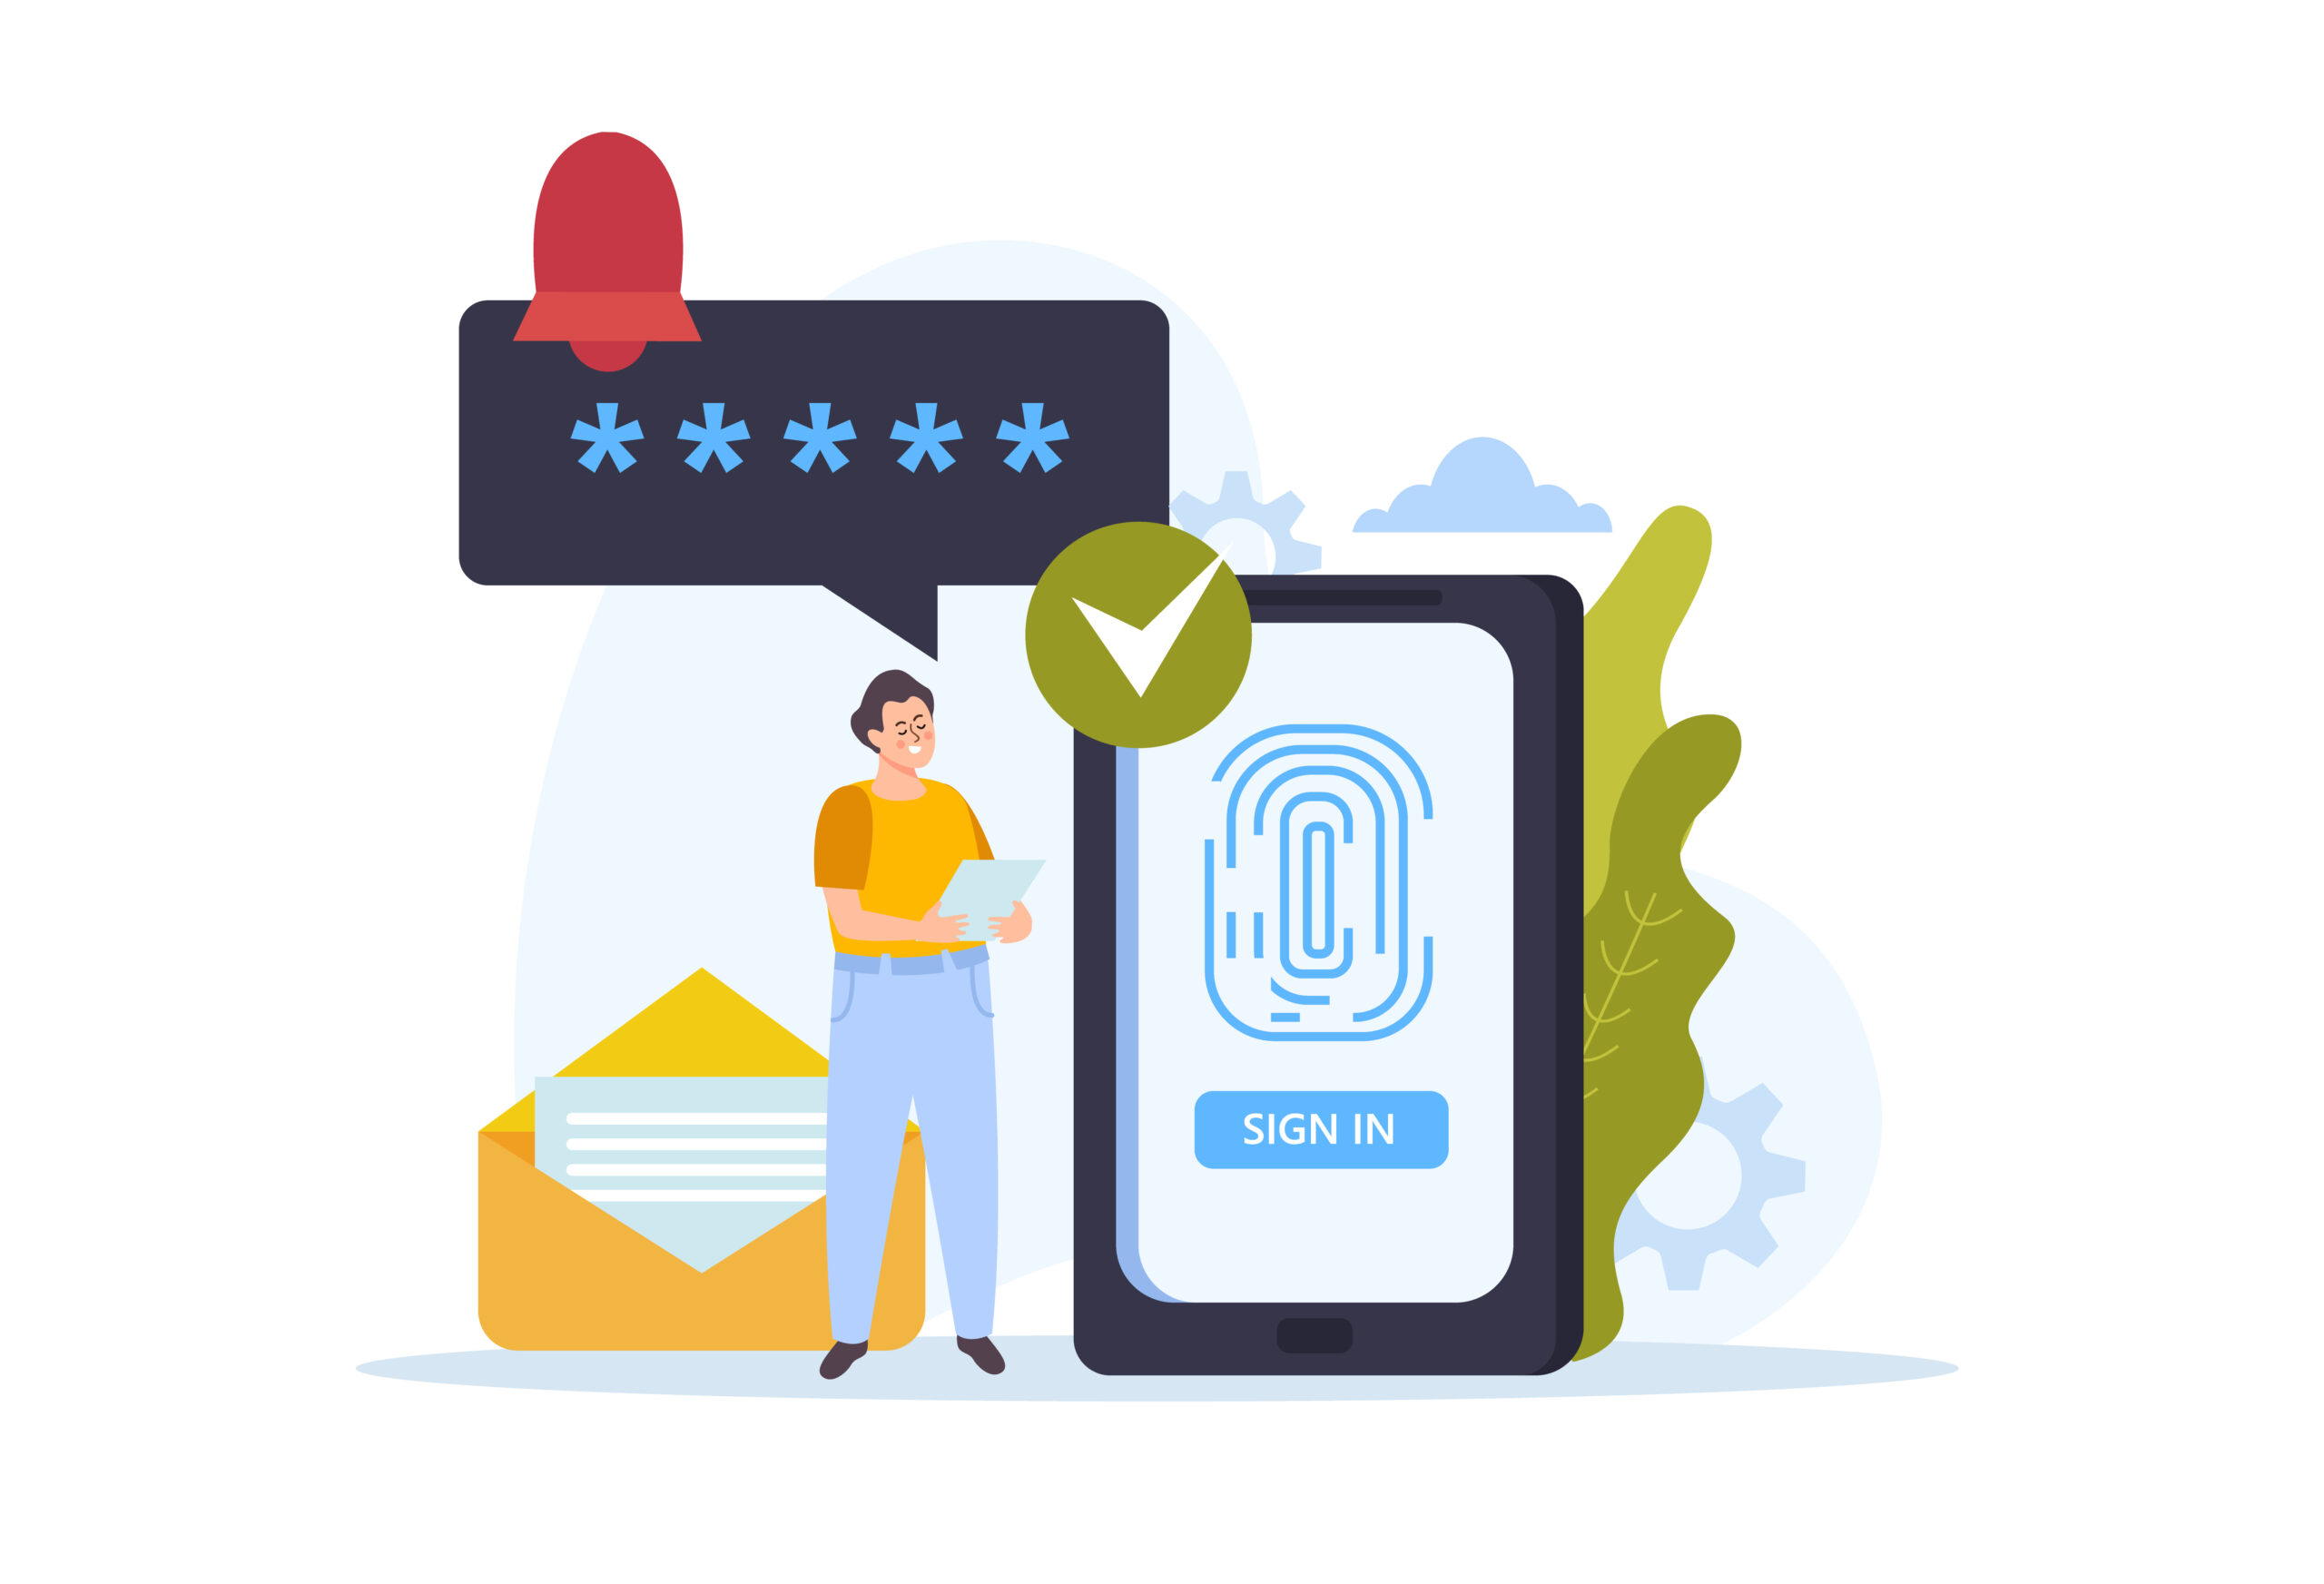
L’autenticazione a più fattori (MFA) è un modo per verificare che chi sta facendo l’accesso ad un sistema (o software applicativo) sia veramente lui, effettuando una o più verifiche.
Facciamo un esempio:
Quando accedi ad una applicazione tramite account inserisci una password, ti ritorna un codice via email o via messaggio sullo smartphone, lo inserisci e così facendo autorizzi l’accesso al tuo account.
Le carte di credito funzionano così: per pagare devi inserire un PIN. Se qualcuno ruba la tua carta senza quel PIN non può utilizzarla. Stessa cosa per gli acquisti online quando devi approvare un pagamento inserendo un codice di verifica.
La MFA combina:
È importante perché le password possono essere rubate, indovinate o riutilizzate.
Con l’MFA anche se qualcuno è in possesso della tua password non può accedere senza la verifica effettuate tramite il secondo fattore.
Può non sembrare ma questi requisiti sono necessari per essere davvero protetti, sia dal punto di vista informatico che da quello legale.
L’assicurazione senza la parte della cybersicurezza non basta e viceversa.
Quindi che la tua azienda abbia bisogno di un adeguamento tecnico o di una polizza assicurativa informatica, da Albedo puoi trovare una soluzione.